


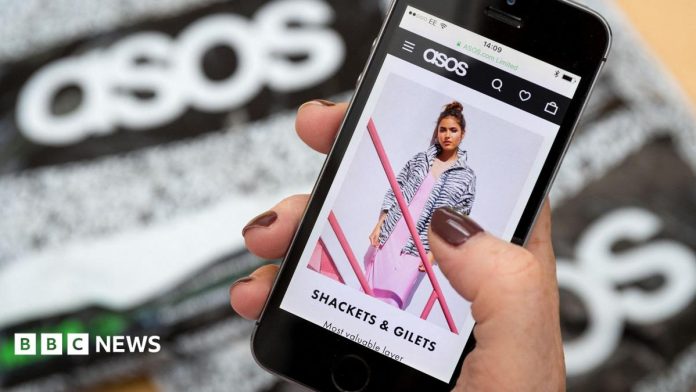
Unul dintre cele mai populare magazine online de modă, Asos, a fost recent victima unui atac cibernetic de amploare. Dacă inițial compania a anunțat că au fost expuse doar informații de bază despre clienți, realitatea s-a dovedit a fi mult mai îngrijorătoare. BBC a dezvăluit că hackerii au obținut profiluri detaliate ale potențial milioane de utilizatori ai platformei.
Ce înseamnă asta, mai exact? Pe lângă nume, adrese de e-mail și numere de telefon, infractorii cibernetici au pus mâna și pe adrese poștale, numere de client, date de naștere și chiar istoricul de căutări realizate pe site-ul Asos. Termeni aparent inofensivi, precum „reclaimed vintage” sau „glamorous wide fit”, au ajuns și ei în mâinile hackerilor, ilustrând cât de detaliate pot fi aceste profiluri digitale.
Pentru mulți clienți, vestea a fost șocantă. O utilizatoare a povestit pentru BBC cât de neliniștitor este să știe că persoane necunoscute îi cunosc acum preferințele, datele personale și chiar de când folosește platforma. „Ce mă sperie cel mai tare e că aceste informații furate pot fi folosite pentru atacuri viitoare. Impactul ar putea depăși cu mult incidentul inițial”, mărturisește ea.
Riscul principal, spun specialiștii, este că aceste date pot fi folosite pentru atacuri de tip phishing – adică mesaje sau apeluri false care par a veni de la Asos, dar care urmăresc să obțină informații suplimentare sau chiar bani de la victime. De aceea, compania îi avertizează pe clienți să fie extrem de atenți la orice mesaj sau apel suspect și să nu ofere niciodată parole, coduri de securitate sau detalii de plată, indiferent cât de convingătoare ar părea solicitările.
Asos a subliniat că nu au fost compromise parolele sau datele bancare ale clienților, însă amploarea breșei rămâne neclară. Atacul a ieșit la iveală după ce hackerii au reușit să trimită o notificare directă, prin aplicația Asos, către milioane de utilizatori. Ulterior, compania a recunoscut că „o terță parte neautorizată” a accesat informații personale de bază, dar investigațiile au arătat că s-a mers mult mai departe.
Cum au reușit hackerii să pătrundă în sistem? Potrivit Asos, totul a pornit de la compromiterea unui cont de angajat, obținut printr-o metodă clasică: s-au dat drept o persoană de încredere și au obținut astfel datele de autentificare. Odată intrați în sistem, au descărcat datele clienților, inclusiv dintr-un serviciu de stocare denumit Snowflake, folosit pe scară largă pentru gestionarea bazelor de date complexe.
Compania susține că lucrează intens la investigarea incidentului și promite să îi contacteze direct pe clienții afectați, dacă va fi nevoie de măsuri suplimentare. Între timp, însă, rămâne o lecție de prudență pentru toți cei care își lasă datele personale pe internet: chiar și cele mai mari și aparent sigure platforme pot deveni ținta unor atacuri ingenioase. În era digitală, vigilența fiecăruia dintre noi este mai importantă ca oricând.
Sursa articol:BBC
Revista “Ştiinţă şi Tehnică“, cea mai cunoscută şi longevivă publicaţie de popularizare a ştiintelor din România


Leave a Reply