


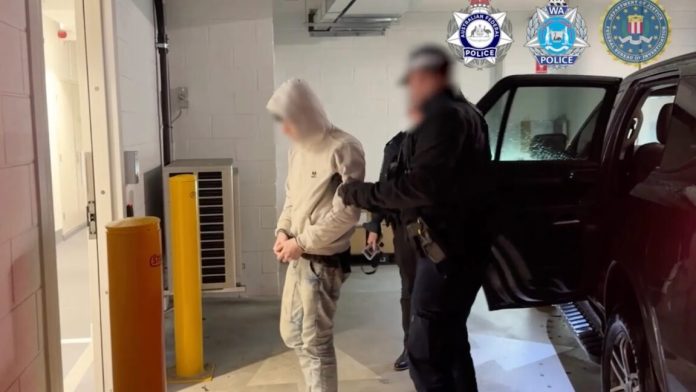
Într-un comunicat, Poliția Federală Australiană a declarat că cei doi bărbați au fost arestați și acuzați de 14 infracțiuni. Comunicatul a menționat că cei doi erau membri ai TeamPCP, care, conform autorităților, au compromis peste 1.000 de organizații la nivel mondial. Comunicatul nu i-a identificat pe cei doi bărbați, cu excepția faptului că locuiau în localitățile australiene Cottesloe și Mandurah. KrebsOnSecurity, citând o investigație amplă, a furnizat ceea ce se presupune a fi numele ambilor inculpați, împreună cu o prezentare detaliată a vieților lor și a greșelilor care i-au dus la căderea lor.
TeamPCP a dat bătăi de cap oficialilor de aplicare a legii și personalului de securitate din întreaga lume de când a apărut în decembrie. Grupul este cunoscut mai ales pentru o serie susținută de atacuri asupra lanțului de aprovizionare, care au infectat software open source cu malware care s-a auto-propagat de la un pachet la altul. Infecțiile virale au funcționat prin vizarea liniilor de CI/CD ale organizațiilor, folosite pentru a dezvolta, actualiza și implementa rapid software-ul.
Odată ce un pachet sau un instrument era compromis, Shai-Hulud, așa cum a fost denumit viermele, se atașa de actualizările viitoare ale pachetelor. Atunci când dezvoltatorii descărcau pachetele compromise și le rulau prin propriile platforme CI/CD, software-ul lor era, de asemenea, compromis.
Cheia abilității virale a lui Shai-Hulud era un component separat care colecta date de autentificare pentru alte pachete în memoria hardware-ului infectat. Odată ce TeamPCP obținea aceste date de autentificare, membrii le foloseau pentru a infecta acele pachete.
Într-un caz, grupul a infectat scannerul de vulnerabilități Trivy. După cum s-a raportat la începutul acestei luni, compromisul a dus la infectarea pachetelor secundare, inclusiv KICS, Telnyx Python SDK și LiteLLM. Aceste pachete au fost infectate după ce dezvoltatorii le-au rulat fie pe versiunile compromise ale Trivy, fie pe un alt pachet care fusese compromis. Compromisul inițial al Trivy a rezultat în furtul de terabytes de date de autentificare și alte date private.
Shai-Hulud a folosit un mijloc neconvențional pentru a-și asigura canalul de colectare a datelor de autentificare imun la demersurile terților. A folosit o formă de contract inteligent cunoscută sub numele de canister bazat pe protocolul Internet Computer. Mecanismul permite viermelui să găsească serverele de control folosind URL-uri care puteau fi schimbate rapid oricând. Mașinile infectate raportau la canister o dată la 50 de minute.
Brian Krebs de la KrebsOnSecurity a afirmat că membrii TeamPCP lipseau de disciplina operațională care însoțește de obicei un grup de hackeri cu nivelul lor de realizări. Citând cercetătorul de securitate Charlie Eriksen de la Aikido Security, Krebs a raportat că, în mod tradițional, hackerii de la acel nivel au petrecut mult timp cercetând.
Sursa: Ars Tehnica Technology
Revista “Ştiinţă şi Tehnică“, cea mai cunoscută şi longevivă publicaţie de popularizare a ştiintelor din România


Leave a Reply