


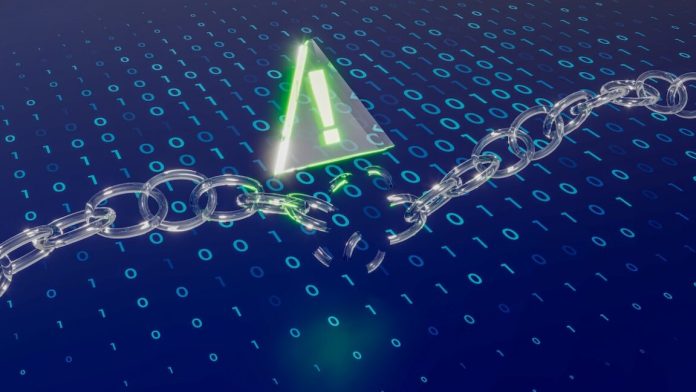
De zeci de ani, criptosistemul RSA a fost stâlpul de bază al securității digitale, protejând de la e-mailuri până la tranzacții bancare. Totuși, specialiștii știau că, odată cu apariția calculatoarelor cuantice, această protecție ar putea deveni inutilă. Acum, o descoperire neașteptată arată că RSA poate fi vulnerabil chiar și fără ajutorul tehnologiei cuantice — și asta cu ajutorul calculatoarelor clasice pe care le folosim deja.
RSA se bazează pe dificultatea de a descompune un număr foarte mare în factorii săi primi, un proces atât de complicat încât, pentru cheile de 2048 sau 4096 de biți folosite pe scară largă, ar dura mai mult decât vârsta Universului pentru un calculator obișnuit. Până recent, experții credeau că doar această metodă, numită factorizare, ar putea pune în pericol RSA.
Cercetarea condusă de Nadia Heninger, profesoară la Universitatea din California, vine însă cu o surpriză: există o cale de a falsifica semnăturile digitale RSA fără să fie nevoie să fie spartă cheia privată prin factorizare. Practic, semnăturile — acele „ștampile” digitale care garantează autenticitatea unui mesaj sau document — pot fi imitate de atacatori fără să cunoască secretul ascuns în spatele cheii RSA.
Vestea bună? Deocamdată, această metodă nu reprezintă un pericol iminent pentru majoritatea utilizatorilor. Chiar și cu noua tehnică, pentru cheile mai vechi, de 1024 de biți, ar fi nevoie de resurse considerabile, la care doar guverne sau companii uriașe ar avea acces. Pentru cheile moderne, folosite astăzi pe scară largă, atacul este încă extrem de dificil, dar nu imposibil. Mai mult, cercetătorii au lucrat manual, fără a folosi inteligență artificială sau plăci grafice performante, ceea ce înseamnă că viitoare îmbunătățiri ar putea face metoda și mai eficientă.
Ce a uimit lumea criptografiei nu este doar faptul că această abordare ocolește complet factorizarea, ci și că reduce semnificativ resursele necesare pentru un atac. Dacă până acum era nevoie de zeci de milioane de dolari și ani de calcule, noua metodă ar putea reduce aceste costuri cu un ordin de mărime.
Totuși, nu toate implementările RSA sunt expuse. Atacul funcționează doar împotriva unui tip special de utilizare, numit „semnătură oarbă” (blind signature), folosit mai rar în practică. Însă descoperirea ridică un semnal de alarmă: ceea ce părea de neclintit în matematică și securitate poate fi pus sub semnul întrebării de ingeniozitatea umană.
Această revelație nu înseamnă că ar trebui să renunțăm la RSA peste noapte, dar oferă un motiv în plus să accelerăm dezvoltarea și adoptarea noilor metode de criptare, pregătite pentru viitor. Într-o lume digitală în continuă schimbare, rămâne mereu fascinant să vedem cum matematica și tehnologia se întrec în cursa pentru securitate — iar fiecare descoperire ne reamintește cât de important este să fim mereu cu un pas înainte.
Sursa: Ars Tehnica Technology
Revista “Ştiinţă şi Tehnică“, cea mai cunoscută şi longevivă publicaţie de popularizare a ştiintelor din România


Leave a Reply