


În schimbul unor lucruri gratuite, dispozitivele fac ca conexiunile la domiciliu să devină parte a unei rețele proxy.
Pe măsură ce serviciile online devin tot mai bune la blocarea traficului malefic, atacatorii și escrocii din spatele lor au fost nevoiți să găsească noi modalități de a-și atinge țintele. Alegerea alternativă este acum cunoscută sub numele de rețele proxy rezidențiale. Aceste sisteme direcționează milioane de conexiuni de internet la domiciliu într-o rețea unificată, iar operatorii de proxy permit atacatorilor să-și dirijeze traficul malefic prin aceste conexiuni, contra unei taxe. Serviciile online văd doar adrese IP cu reputație bună și geolocații care nu ies în evidență.
De cele mai multe ori, utilizatorii casnici nu au nicio idee că conexiunile lor sunt folosite pentru a facilita crime și uneori chiar atacuri de stat. Utilizatorii care știu adesea nu prea le pasă. În schimbul închirierii unei părți din lățimea de bandă nelimitată altora, mulți obțin streaming gratuit de filme și emisiuni TV. Mai multe persoane mai puțin avansate tehnic pe care le cunosc și care dețin astfel de playere media digitale mi-au spus, după ce le-am explicat cum aceste playere media folosesc conexiunile lor, că avalanșa de conținut merită. Consideră că beneficiile tangibile depășesc prejudiciul abstract pe care îl generează.
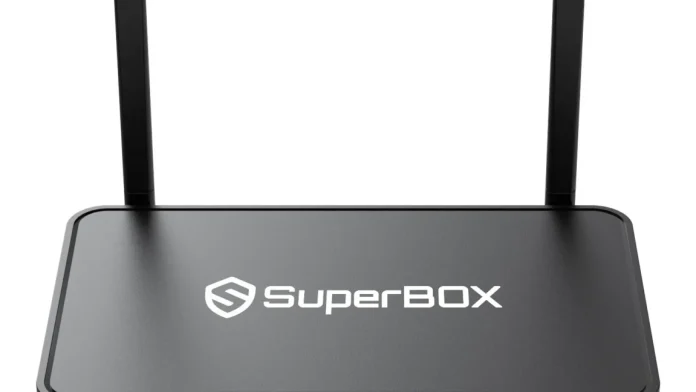
Un studiu publicat luni aduce amenințarea într-o lumină mult mai clară. Compania de securitate Plume a catalogat un vast ecosistem de malware care vizează în special utilizatorii de SuperBox, doar unul dintre multele playere media care oferă conținut piratat. Aceste aplicații malefice pot fi instalate fără știrea utilizatorilor de atacatori la distanță, chiar și atunci când dispozitivele sunt poziționate în spatele unui router. În timp ce analiza detaliată de luni s-a concentrat exclusiv pe SuperBox, Plume a avertizat că zeci de dispozitive de streaming similare prezintă exact aceeași amenințare.
„Cercetătorii noștri au descoperit că aceste rețele proxy rezidențiale nu sunt doar instrumente de monetizare”, au scris cercetătorii Plume. „Ele sunt folosite activ ca țintă pentru livrarea de malware suplimentar, permițând infractorilor cibernetici să infecteze dispozitivele deja compromise cu familii de malware complet noi, rămânând în mare măsură invizibili proprietarului dispozitivului.”
SuperBox-ul bazat pe Android este configurat cu aproape toate protecțiile de securitate bazate pe sistemul de operare dezactivate. Aplicațiile preinstalate sau cele disponibile prin magazinul de aplicații SuperBox rulează ca root, ceea ce înseamnă că au drepturi administrative neîngrădite asupra dispozitivului. Cli…
Sursa: Ars Tehnica Technology
Revista “Ştiinţă şi Tehnică“, cea mai cunoscută şi longevivă publicaţie de popularizare a ştiintelor din România


Leave a Reply