
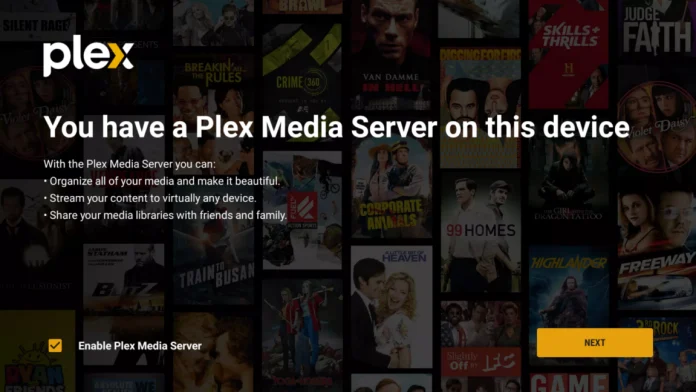
Dacă folosești Plex pentru a-ți organiza și accesa colecția de filme sau muzică de oriunde, ești în companie bună: milioane de utilizatori din întreaga lume preferă acest serviciu pentru ușurința și flexibilitatea lui. Dar popularitatea vine și cu riscuri. Recent, cercetătorii în securitate au tras un semnal de alarmă: serverele Plex care nu sunt actualizate au devenit ținte preferate pentru hackeri, care profită de vulnerabilități descoperite recent pentru a instala programe periculoase.
La începutul lunii trecute, dezvoltatorii Plex au remediat patru vulnerabilități serioase. La scurt timp după, s-a aflat că, de fapt, erau implicate cinci probleme de securitate, una dintre ele fiind atât de gravă încât a primit un scor de 8,6 din 10 pe scara de severitate. Un cercetător a demonstrat că aceste vulnerabilități pot fi combinate într-un așa-numit „lanț de exploatare”, botezat sugestiv Plex2Shell, care permite unui atacator să preia controlul de la distanță asupra serverului tău Plex.
Ce înseamnă asta, concret? În primul rând, hackerii pot instala pe dispozitivul tău un program de minat criptomonede. Practic, resursele computerului tău sunt folosite pentru a genera bani digitali, care ajung direct în buzunarul atacatorului, fără ca tu să știi. În al doilea rând, pot instala aplicații de tip „proxy rezidențial”, transformând serverul tău într-o poartă de acces pentru alte activități online, adesea ilegale, mascând identitatea adevăraților utilizatori.
Un detaliu care ar trebui să ne pună pe gânduri: aceste atacuri nu sunt teoretice. Un alt cercetător a creat un „honeypot” – un server Plex fals, cu vulnerabilitățile necorectate, pentru a vedea cât de repede apar atacatorii. Rezultatul? În mai puțin de 24 de ore, serverul a fost scanat și infectat de mai multe ori. Asta arată cât de activă și organizată este această comunitate de hackeri, mereu în căutare de breșe.
Un aspect interesant este că dezvoltarea acestui lanț de exploatare a fost accelerată cu ajutorul inteligenței artificiale. Cercetătorul care a identificat vulnerabilitatea a folosit modele de limbaj avansate pentru a testa și rafina atacul, economisind astfel timp prețios. Totuși, el subliniază că intuiția și experiența umană au rămas esențiale pentru a găsi și prioritiza slăbiciunile reale.
Ce poți face ca utilizator? În primul rând, verifică imediat dacă rulezi cea mai nouă versiune Plex, adică 1.43.3. Actualizările pot fi instalate automat sau manual, iar amânarea lor te expune direct pericolului. În al doilea rând, gândește-te dacă serverul tău chiar trebuie să fie accesibil de pe internet sau dacă nu ar fi mai sigur să îl limitezi doar la rețeaua locală. Unele funcții vor fi restricționate, dar nivelul de securitate va crește considerabil.
Într-o lume în care și serverul de filme de acasă poate deveni ținta unui atac sofisticat, vigilența și obiceiurile de securitate digitală devin la fel de importante ca parolele sau actualizările de sistem. Iar dacă ai ajuns cu lectura până aici, poate e momentul să-ți acorzi câteva minute pentru a-ți verifica serverul – s-ar putea să-ți mulțumești mai târziu.
Sursa: Ars Tehnica Technology
Revista “Ştiinţă şi Tehnică“, cea mai cunoscută şi longevivă publicaţie de popularizare a ştiintelor din România


Leave a Reply